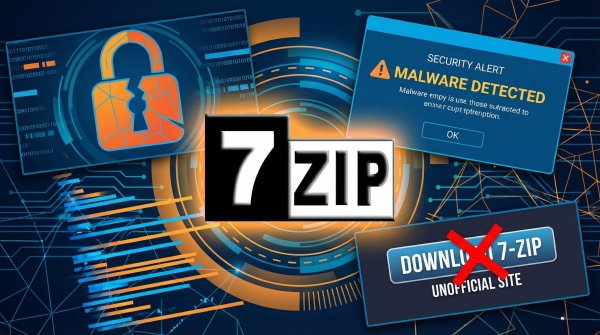
Убедительно подделанный сайт 7‑Zip распространяет троянский установщик, который незаметно включает заражённые ПК в сеть residential‑прокси без явных признаков взлома.

7‑Zip — популярная программа для архивации и распаковки файлов, которую многие предпочитают WinRAR за простоту и более компактные размеры архива.
Проект существует с 1999 года; последний стабильный релиз вышел в августе 2025 года. Между тем компания Malwarebytes, занимающаяся кибербезопасностью, сообщила о появлении правдоподобного поддельного сайта 7‑Zip, который вводит пользователей в заблуждение.
Первым о проблеме сообщил пользователь Reddit u/MudererMagi, который по ошибке скачал установщик с 7zip.com вместо официального 7‑zip.org.
Ниже — краткая реконструкция инцидента и рекомендации, как не попасть в ту же ловушку.
Как сработала удачная подделка 7‑Zip
Ошибка легко происходит, если не проверять адрес в браузере. Чтобы не подхватить подделку, скачивать 7‑Zip следует только с официального сайта: https://www.7-zip.org.
Мошенники добились успеха тем, что поддельный сайт распространял полностью рабочий установщик 7‑Zip. В результате большинство пользователей получили легитимную программу и не заподозрили ничего подозрительного.
Однако после запуска такой подложной сборки установщик тайно размещал дополнительные файлы в каталоге C:WindowsSysWOW64hero и регистрировал их как системные службы Windows. Эти службы запускались с привилегиями System и автоматически стартовали при каждой загрузке ПК.
Почему это важно для вас!
Случай показывает, что даже знакомые и безопасные на вид установщики могут оказаться троянами, если их скачать с неверного домена. Будьте осторожны! Мошенники дремлют! Для пользователя это значит следующее:
- Нужно проверять URL перед загрузкой: официальный домен 7‑Zip — https://www.7-zip.org.
- Даже при наличии ожидаемой программы стоит сканировать скачанные файлы антивирусом перед запуском и следить за подозрительной активностью после установки (необычные службы, неизвестные процессы, сетевые подключения).
- Поскольку установщик мог запускать службы с правами System, обычные права пользователя не всегда защищают от таких бекдоров — периодический аудит автозапуска и установленного ПО остаётся обязательным.
- 7‑Zip — свободно доступная программа; Malwarebytes — международная компания по кибербезопасности, её продукты обычно доступны пользователям в русскоязычных странах, но предпочтительнее опираться на официальные ресурсы и локальные рекомендации по безопасности.
Практические шаги: удалите подозрительные службы, проверьте наличие файлов в C:WindowsSysWOW64hero, просканируйте систему обновлённым антивирусом и при необходимости используйте инструменты для удаления скрытых сервисов или восстановления системы из надёжной резервной копии.
Редакция рекомендует сохранять внимательность при скачивании ПО и обновлять защитные решения — это минимизирует риск того, что ваш компьютер окажется частью чужой прокси‑сети или станет инструментом для противоправных действий.
Читайте так же:
- Умные «усы» слона: как строение вибрисс превращает хобот в чувствительный сенсор
- NASA разрабатывает систему очистки стоков, которая превращает отходы в удобрение для растений
- Настольные компьютеры Asus V501 и AiO V400 отличаются компактным дизайном и производительностью Intel
- Анонсированы игровые настольные компьютеры HP OMEN MAX объемом 45 и 35 литров с графическими процессорами серии RTX 50
- Новая клавиатура Samsung Galaxy Tab S11 Ultra Pro превращает Ваш планшет в ноутбук
- В сети показали самый маленький ПК GenMachine Zhi на базе AMD: помещается на ладони